O banco pode ser obrigado a devolver o dinheiro perdido no golpe da falsa central quando houver falha de segurança ligada ao prejuízo, especialmente a validação de operações que destoam do histórico da conta. O simples fato de o criminoso ter convencido a vítima a fazer um Pix, porém, não resolve o caso. O Superior Tribunal de Justiça analisou situações com resultados diferentes em 2026, e a distância entre elas está nos fatos que foram provados.
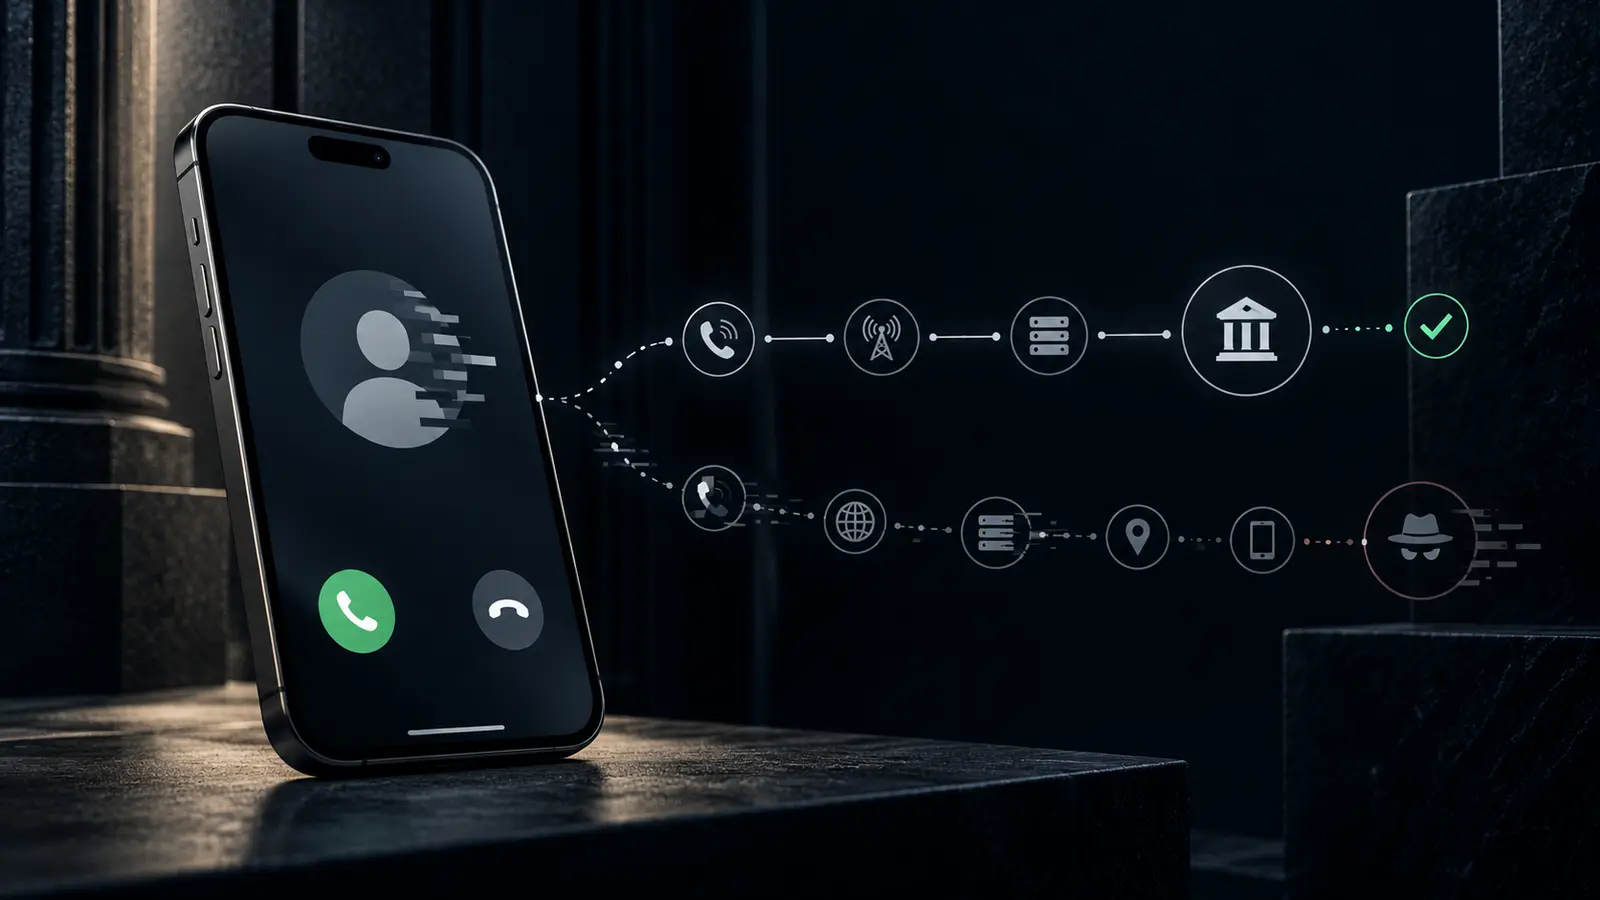
Essa distinção ganhou atualidade depois de a Anatel divulgar, em 16 de setembro de 2026, seis medidas cautelares contra empresas envolvidas na originação ou no transporte de chamadas com indícios de spoofing. Nessa prática, a identificação mostrada na tela é alterada. Uma ligação fraudulenta pode, portanto, parecer vir de um número conhecido ou de uma central 0800.
As medidas regulatórias procuram rastrear a cadeia da chamada e interromper tráfego irregular. Para quem já sofreu o golpe, elas reforçam um dado que merece ser documentado: o número exibido no aparelho não basta para identificar a origem real da ligação. Também não transformam, isoladamente, a operadora de telefonia ou o banco em responsáveis pelo prejuízo. A apuração civil continua dependente do papel que cada serviço teve na fraude.
Como funciona o golpe da falsa central de atendimento
O roteiro costuma começar com uma ligação ou mensagem sobre uma compra suspeita, uma tentativa de invasão ou um suposto bloqueio preventivo. O interlocutor conhece o nome do cliente e, às vezes, dados de uma operação recente. A aparência de normalidade vem do vocabulário, da música de espera, do número mostrado no visor e da pressa cuidadosamente construída.
Em seguida, a vítima é orientada a “proteger” a conta. Pode receber instruções para aumentar limites, instalar um aplicativo de acesso remoto, refazer o cadastro do telefone, fornecer códigos, contratar crédito ou transferir valores para uma “conta segura”. O aplicativo bancário verdadeiro continua sendo usado, mas sob uma história falsa.
O Banco Central recomenda encerrar o contato e procurar a instituição pelos canais oficiais. Bancos não pedem ao cliente que faça transferências para cancelar uma fraude, nem que instale programas durante uma ligação de segurança.
O que o STJ decidiu sobre o golpe da falsa central em 2026
Dois julgamentos colegiados da Terceira Turma ajudam a enxergar o critério aplicado. Eles não criaram uma tabela automática de indenização. São decisões construídas sobre conjuntos probatórios diferentes, à luz do artigo 14 do Código de Defesa do Consumidor, da Súmula 479 e da jurisprudência sobre o dever de segurança das instituições financeiras.
| Julgamento | Fatos que chegaram ao STJ | Resultado |
|---|---|---|
| AgInt no REsp 2.166.514/DF | Empréstimo e transferências via Pix, em valores altos e num intervalo curto, fora do padrão da correntista. O próprio acórdão de origem havia reconhecido a falha dos mecanismos de segurança. | Ressarcimento integral. A Terceira Turma afastou a culpa concorrente fundada apenas no fato de a vítima ter instalado aplicativo de acesso remoto e seguido as instruções dos criminosos. |
| REsp 2.209.868/SP | Dois Pix foram considerados compatíveis com o histórico da cliente. A transferência de R$ 28 mil foi feita presencialmente na agência, sem relato da ligação aos funcionários. | Banco não responsabilizado. Prevaleceu a conclusão do TJSP sobre ausência de defeito do serviço, pois rediscutir os fatos exigiria reexaminar provas, vedado pela Súmula 7 do STJ. |
No primeiro caso, o banco já chegara ao STJ com uma premissa desfavorável fixada pelas instâncias ordinárias: as operações eram manifestamente atípicas e o sistema de segurança havia falhado. A discussão jurídica passou a ser outra. Seria possível reduzir o ressarcimento porque a cliente seguiu o roteiro de engenharia social? A Terceira Turma respondeu que não. Uma vez reconhecido o defeito bancário, a participação da vítima induzida em erro não bastou para caracterizar culpa concorrente.
No segundo julgamento, o quadro probatório era quase o inverso. O tribunal estadual considerou compatíveis os dois Pix e destacou que o pagamento de maior valor foi autorizado pessoalmente na agência. O STJ não refez essa análise, inclusive porque a Súmula 7 impede o reexame de provas em recurso especial. A decisão manteve a improcedência daquele processo, sem conceder imunidade geral aos bancos em golpes da falsa central.
Em outubro de 2025, a mesma turma já havia responsabilizado bancos e instituições de pagamento nos REsps 2.222.059 e 2.229.519. Um dos casos envolvia 14 operações no mesmo dia, empréstimo e pagamentos incompatíveis com uma conta de pouca movimentação. O conjunto mostra uma orientação consistente: a engenharia social não apaga uma falha de segurança efetivamente demonstrada, mas a responsabilidade objetiva tampouco dispensa a prova do defeito e do nexo com o dano.
Quais fatos costumam indicar falha do banco
A análise começa pelo padrão real da conta antes do golpe. “Valor alto” é uma descrição relativa. Uma transferência de R$ 8 mil pode ser habitual para um cliente e inteiramente estranha para outro. Por isso, o extrato do dia do evento deve ser comparado com meses anteriores.
- Sequência incomum: vários Pix, pagamentos ou resgates em poucos minutos, sobretudo para novos favorecidos.
- Crédito seguido de saída: empréstimo contratado e transferido logo depois, sem comportamento semelhante no histórico.
- Esvaziamento da conta: uso do saldo, de aplicações e de limites numa mesma cadeia de operações.
- Mudança técnica relevante: habilitação recente de aparelho, acesso de localização incomum, troca de senha ou alteração de limites perto das transações.
- Alertas tardios ou contraditórios: o banco reconhece a anomalia somente depois de autorizar toda a sequência.
- Dados conhecidos pelo golpista: informações internas ou recentes podem ser relevantes, desde que seja possível relacioná-las a uma falha de proteção ou a outro defeito do serviço.
Nenhum desses elementos funciona sozinho. Biometria aprovada, senha correta ou dispositivo previamente cadastrado também não encerram a discussão. Eles mostram como a operação foi autenticada; a segurança bancária inclui verificar se o comportamento autenticado combina com o perfil e com o risco daquela transação.
Quando o banco pode não ter de ressarcir
A defesa costuma ganhar força quando as operações seguem o padrão habitual, não existe anomalia técnica identificável e o prejuízo decorre de uma transferência regularmente realizada sem sinal que o sistema pudesse reconhecer. A comunicação tardia também pode diminuir a possibilidade de contenção, especialmente quando o dinheiro já deixou as contas alcançadas pelo MED.
Há ainda casos em que o consumidor comparece à agência, confirma a operação e não menciona a abordagem suspeita. Isso pesou no REsp 2.209.868/SP. A circunstância não cria uma regra segundo a qual todo ato presencial exclui responsabilidade. Seu efeito depende da informação disponível aos funcionários, dos alertas existentes, do perfil da conta e da maneira como a transação foi aprovada.
O ponto delicado é distinguir uma autenticação formalmente correta de um serviço realmente seguro. A primeira pode ser demonstrada por senha, token ou biometria. A segunda exige olhar para valor, horário, destinatário, sucessividade, dispositivo, localização e histórico. É nessa camada que muitos processos se definem.
O golpista conhecer seus dados prova vazamento do banco?
Não necessariamente. Nome, telefone, CPF, banco utilizado e informações de compras podem circular por várias origens. Algumas são públicas; outras vêm de cadastros comerciais, aparelhos comprometidos, mensagens anteriores ou incidentes envolvendo terceiros.
O conhecimento de dados específicos integra o contexto da fraude, sobretudo quando coincide com operações recentes ou informações que deveriam estar restritas. Para atribuir essa exposição ao banco, contudo, é preciso construir o nexo com alguma fonte identificável. A Lei Geral de Proteção de Dados não autoriza presumir a origem de todo dado usado por um estelionatário.
Mesmo quando não se comprova vazamento, o banco ainda pode responder por ter permitido transações flagrantemente incompatíveis. São caminhos jurídicos distintos e convém mantê-los separados na documentação e na petição.
O que fazer imediatamente depois do golpe
- Interrompa o contato e use outro canal confiável. Ligue para o número oficial do banco ou acesse o aplicativo sem clicar em links recebidos.
- Conteste as operações e peça a abertura do MED para os Pix. Anote protocolo, horário e conteúdo do atendimento. O procedimento deve começar rapidamente, porque o bloqueio depende do saldo localizado.
- Proteja o aparelho e as contas. Se houve acesso remoto, desconecte o telefone, revogue permissões, altere senhas a partir de um equipamento seguro e avise a operadora. Antes de apagar aplicativos ou mensagens, preserve telas e registros relevantes, desde que isso possa ser feito com segurança.
- Registre boletim de ocorrência. Descreva a cronologia, os números utilizados, as contas destinatárias, os valores e os métodos empregados.
- Formalize a contestação na ouvidoria. Peça a resposta por escrito e a fundamentação da negativa. Reclamações no Banco Central e no Procon podem registrar a controvérsia, embora não substituam a análise judicial.
- Guarde a prova completa. Exporte conversas, salve o histórico de chamadas, preserve comprovantes e obtenha extratos que mostrem o comportamento anterior da conta.
Se o golpe envolveu Pix, o passo a passo do mecanismo de devolução está detalhado no artigo MED do Pix em 2026: como funciona e o que muda em 2027. A abertura do MED deve ocorrer mesmo quando já se antevê uma discussão judicial.
Quais documentos ajudam a avaliar se o banco falhou
A consulta jurídica fica muito mais precisa quando a cronologia já vem acompanhada dos documentos. Para uma primeira análise, costumam ser úteis:
- extratos do dia do golpe e dos seis a doze meses anteriores;
- comprovantes completos, com horário, identificador da transação e dados do recebedor;
- contratos de empréstimos ou de aumento de limite realizados durante a fraude;
- histórico de chamadas, mensagens, e-mails e arquivos recebidos;
- capturas de tela do aplicativo de acesso remoto e das permissões concedidas, se houver;
- protocolos do atendimento, da ouvidoria, do MED e as respostas formais dos bancos;
- boletim de ocorrência e documentos enviados na contestação;
- alertas de segurança, notificações e e-mails emitidos antes, durante ou depois das operações.
Algumas provas ficam sob controle das instituições, como logs de acesso, endereço IP, geolocalização aproximada, identificação do aparelho, método de autenticação, análise de risco e alertas internos. A falta desses registros na mão do consumidor não impede a avaliação inicial. É importante, porém, formular com precisão o que deverá ser exibido e por que esse dado importa para a sequência dos fatos.
Nos golpes ocorridos depois de roubo ou furto do aparelho, há questões adicionais sobre comunicação, bloqueio e contratação de crédito. Esse cenário foi tratado separadamente em empréstimo fraudulento após roubo do celular.
MED negado impede uma ação judicial?
Não. O MED procura bloquear e devolver valores dentro do arranjo Pix. Uma negativa pode significar ausência de saldo, rejeição da contestação ou insuficiência dos elementos apresentados. A responsabilidade civil do banco examina outro problema: se houve defeito do serviço ligado ao dano.
Da mesma forma, a devolução parcial pelo MED não elimina automaticamente a discussão sobre o restante. O valor recuperado deve ser abatido, e o prejuízo remanescente precisa ser relacionado à conduta de quem será demandado. Em certos casos há controvérsia sobre a instituição de origem; em outros, sobre a abertura e o monitoramento da conta recebedora.
Perguntas frequentes sobre o golpe da falsa central
O banco é sempre obrigado a devolver o dinheiro?
Não. O ressarcimento depende da demonstração de falha do serviço e de vínculo entre essa falha e o prejuízo. Operações incompatíveis com o perfil, crédito atípico e uma sequência não bloqueada podem sustentar a responsabilidade. Transações compatíveis e sem anomalia demonstrável podem levar ao resultado oposto.
Se eu mesmo confirmei o Pix, perdi o direito?
A confirmação não elimina o direito por si só. O STJ já responsabilizou banco mesmo quando a vítima seguiu instruções dos golpistas, porque as operações eram flagrantemente atípicas e o defeito do sistema havia sido reconhecido. A autorização consciente de uma operação habitual, sem falha bancária comprovada, recebe tratamento diferente.
Apareceu o 0800 do banco na tela. Isso serve como prova?
Serve para documentar a aparência assumida pelo golpe, mas não prova a origem da chamada. O spoofing permite alterar a identificação apresentada ao destinatário. Salve o histórico e as capturas de tela, informe o fato no boletim de ocorrência e evite afirmar que a chamada veio do banco sem confirmação técnica.
Quanto tempo tenho para agir?
O MED admite contestação em até 80 dias, mas esperar reduz a chance de localizar saldo. A comunicação deve ser imediata. Prazos judiciais variam conforme os pedidos e as circunstâncias, razão pela qual não convém adiar a análise documental.
Conclusão
Os julgados de 2026 não se contradizem no critério central. Um deles encontrou, nos fatos já reconhecidos, operações incompatíveis e falha do sistema; o outro recebeu um caso em que as transações foram consideradas regulares e não podia reabrir a prova. A pergunta decisiva deixou de ser apenas “a vítima fez o Pix?” e passou a exigir uma reconstrução técnica de como a conta se comportou, quais alertas existiam e o que o banco fez diante deles.
Quem sofreu o golpe da falsa central pode encaminhar à LPR Advocacia a cronologia, os extratos e as respostas das instituições para uma análise individual do caso. A avaliação considera os documentos disponíveis e não envolve promessa de recuperação ou de resultado judicial.
Referências
- Agência Nacional de Telecomunicações. Medidas cautelares sobre chamadas com identificação de origem alterada, 16 set. 2026.
- Banco Central do Brasil. Cuidado com ligações de falsas centrais de atendimento.
- Banco Central do Brasil. Vítima fez um Pix e caiu em um golpe, atualização de 7 ago. 2026.
- Brasil. Lei nº 8.078/1990, Código de Defesa do Consumidor, art. 14.
- Superior Tribunal de Justiça. Súmula 479.
- Superior Tribunal de Justiça. AgInt no REsp 2.166.514/DF, Terceira Turma, publicação em 8 jun. 2026.
- Superior Tribunal de Justiça. REsp 2.209.868/SP, Terceira Turma.
- Superior Tribunal de Justiça. Bancos e instituições de pagamento devem indenizar clientes por falhas que viabilizam golpe da falsa central, REsp 2.222.059 e REsp 2.229.519, 21 out. 2025.